
541 字
3 分钟
密码学入门:安全目标、基本模型与攻击能力
密码学关注的不是“把信息变得看不懂”,而是在不可信的环境中提供可验证的安全属性。
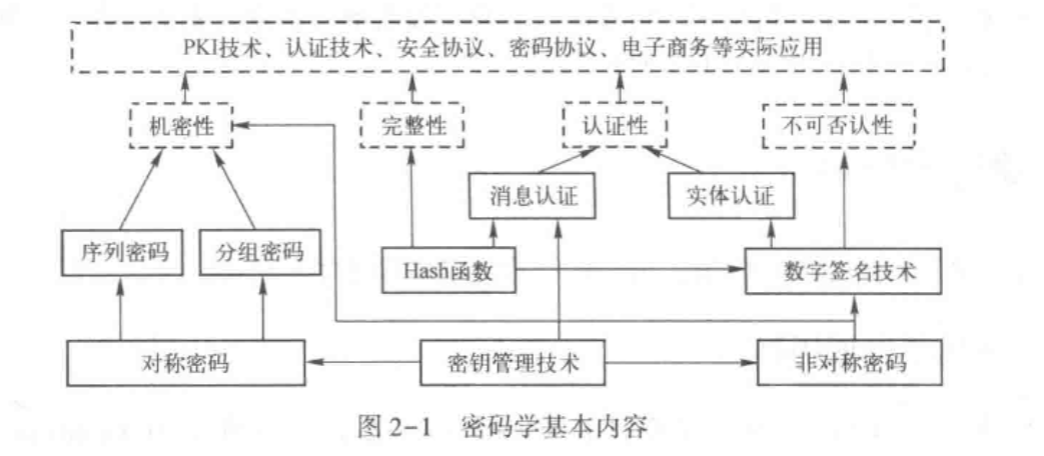
四项常见安全目标
| 目标 | 要解决的问题 | 常见技术 |
|---|---|---|
| 机密性 | 未授权者不能读懂内容 | 对称加密、公钥加密 |
| 完整性 | 内容没有被修改 | 哈希、MAC、数字签名 |
| 认证性 | 能确认消息来源 | MAC、数字签名、证书 |
| 不可否认性 | 发送者不能事后否认 | 数字签名 |
不要混淆概念加密主要解决机密性;哈希本身不提供身份认证;数字签名通常同时服务于完整性、认证和不可否认性。
一个密码系统如何工作
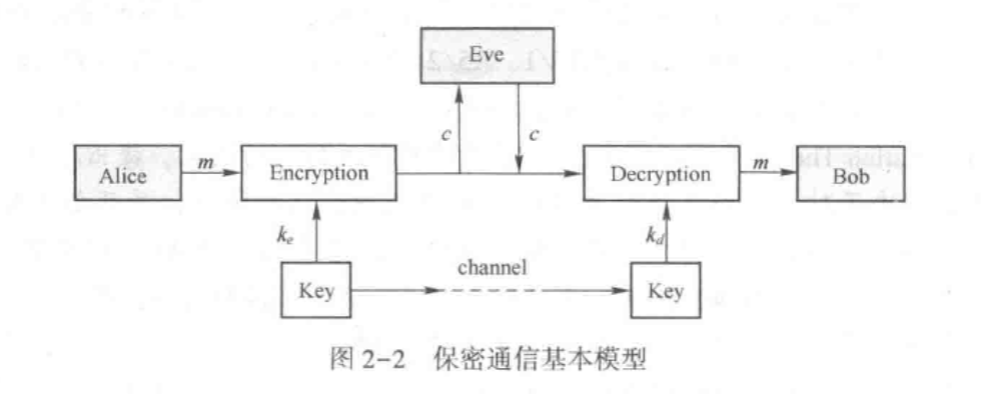
设明文为 、密文为 、加密密钥为 、解密密钥为 :
发送者 Alice 将密文通过不安全信道交给 Bob;窃听者 Eve 可以截获密文,但不应从中恢复明文。现代密码学遵循 Kerckhoffs 原则:安全性应依赖密钥保密,而不是算法保密。
攻击者可能掌握什么
攻击模型按攻击者能力由弱到强排列:
- 唯密文攻击:只获得密文样本。
- 已知明文攻击:掌握部分明文及其对应密文。
- 选择明文攻击:可以选择输入并获取加密结果。
- 选择密文攻击:可以选择密文并获得解密反馈。
现代密码算法通常以能够抵抗选择明文攻击为基本要求;具体场景还会要求抵抗更强的选择密文攻击。
两类密码体制
| 体制 | 密钥关系 | 优势 | 典型用途 |
|---|---|---|---|
| 对称密码 | 加解密使用同一密钥或可互推密钥 | 速度快 | 大量数据加密 |
| 非对称密码 | 公钥与私钥不同 | 易于分发公钥 | 密钥交换、签名、身份认证 |
实际系统通常采用混合方案:先用非对称机制协商会话密钥,再用对称密码加密业务数据。
密码学入门:安全目标、基本模型与攻击能力
https://blog.xqcherry.top/posts/cryptography/foundations/